目錄
n8n 憑證管理:API 金鑰、OAuth 與 Google 授權設定
n8n 連接外部服務時需要的帳號、密碼、API 金鑰、OAuth 授權,都存在**憑證(Credentials)**中。憑證和工作流程分開保存:
- 同一組憑證可以在多個工作流程中重複使用
- 匯出、分享工作流程時,不會帶出憑證的內容
- 憑證在資料庫中以加密方式保存
新增憑證
兩種方式:
- 在節點中的 Credential to connect with 選擇 Create new credential。
- 首頁的 Credentials 分頁 → Add Credential。
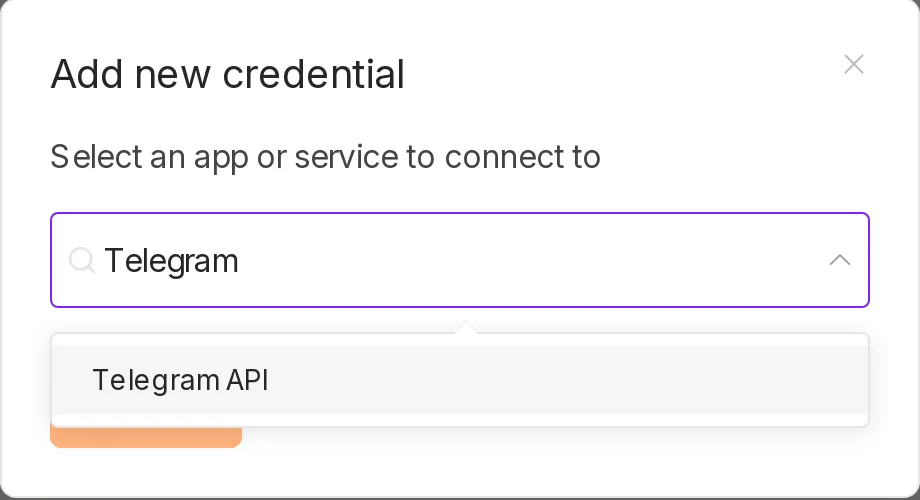
每種服務需要填的欄位不同,表單上方通常有連到官方文件的說明連結。
憑證類型
| 類型 | 說明 | 例子 |
|---|---|---|
| API Key / Token | 在該服務後台產生一組金鑰,貼到 n8n | OpenAI、Notion、Telegram Bot |
| 帳號密碼 | 直接輸入 | SMTP、資料庫、FTP |
| OAuth2 | 點選按鈕後跳轉到服務登入並授權 | Google、Microsoft、Slack |
範例:Telegram Bot
- 在 Telegram 中搜尋 @BotFather,傳送
/newbot,依指示命名。 - BotFather 會給你一組 Bot Token,例如
123456789:AAH...。 - 在 n8n 新增 Telegram API 憑證,貼上 Token 並儲存。
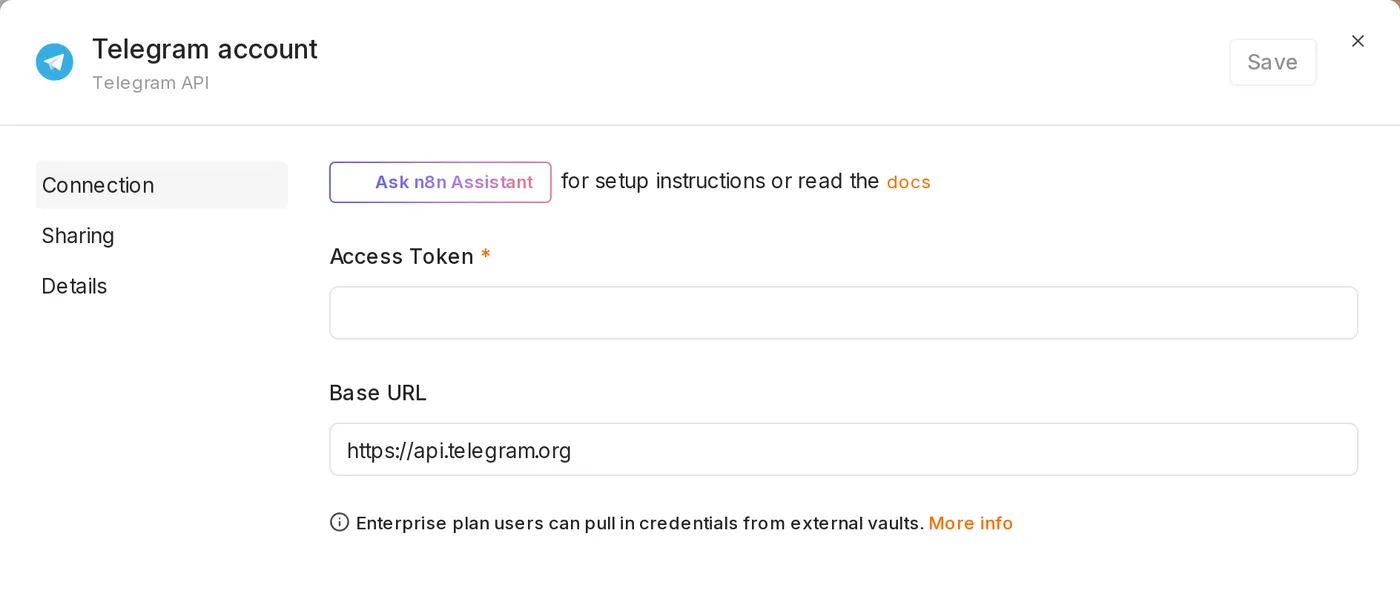
詳細的機器人範例見 Telegram 機器人。
範例:自架 n8n 的 Google 授權
n8n Cloud 可以一鍵登入 Google;自架時需要先在 Google Cloud 建立自己的 OAuth 用戶端:
1. 建立 Google Cloud 專案
- 到 Google Cloud Console 建立新專案。
- 在「API 和服務 → 程式庫」啟用你需要的 API,例如 Google Sheets API、Gmail API、Google Drive API。
2. 設定 OAuth 同意畫面
- 「API 和服務 → OAuth 同意畫面」,使用者類型選擇外部。
- 填寫應用程式名稱與聯絡信箱。
- 在測試使用者中加入你自己的 Google 帳號。
3. 建立 OAuth 用戶端 ID
-
「API 和服務 → 憑證 → 建立憑證 → OAuth 用戶端 ID」。
-
應用程式類型選擇網頁應用程式。
-
在已授權的重新導向 URI 貼上 n8n 憑證畫面上顯示的 OAuth Redirect URL,例如:
https://n8n.example.com/rest/oauth2-credential/callback -
建立後會得到 Client ID 與 Client Secret。
4. 回到 n8n 完成授權
- 新增 Google Sheets OAuth2 API(或 Gmail、Google Drive)憑證。
- 貼上 Client ID 與 Client Secret。
- 按 Sign in with Google,登入並同意授權。
重新導向 URI 必須完全符合。n8n 透過
N8N_HOST、N8N_PROTOCOL以及 Webhook URL 等環境變數產生這個網址,如果顯示的是http://localhost:5678,表示部署設定還沒完成,見 自架部署。
應用程式處於「測試」狀態時,授權有效期限較短,可能每隔一段時間需要重新授權。長期使用可以考慮將應用程式發布為正式版本(可能需要經過 Google 審查)。
在 HTTP Request 節點使用憑證
呼叫沒有現成節點的 API 時,可以在 HTTP Request 節點的 Authentication 選擇:
- Predefined Credential Type:使用 n8n 已支援的服務憑證(例如 Notion),即使 n8n 的 Notion 節點不支援某個 API,也能用同一組憑證呼叫。
- Generic Credential Type:
- Header Auth:例如名稱
Authorization、值Bearer sk-xxx - Query Auth:金鑰放在網址參數中
- Basic Auth:帳號密碼
- OAuth2:自行設定 OAuth 端點
- Header Auth:例如名稱
不要把 API 金鑰直接寫在 URL 或 Header 欄位中,否則匯出或分享工作流程時會一起洩漏。
憑證的加密金鑰
憑證使用一把加密金鑰加密,金鑰預設存在 n8n 資料目錄(/home/node/.n8n/config)中,也可以用環境變數 N8N_ENCRYPTION_KEY 指定。
- 搬移或還原 n8n 時,必須使用相同的加密金鑰,否則所有憑證都無法解密。
- 多台 n8n(例如 queue mode 的 worker)必須使用相同的金鑰。
備份方法見 備份與更新。
共用與權限
憑證預設只有建立者能使用。在憑證的 Sharing 設定中可以分享給其他使用者或專案(可用的功能依方案而定)。被分享的人可以在工作流程中使用,但看不到憑證的內容。
更新於 2026年10月12日